Tudo o que os colaboradores precisam saber sobre notificações falsas a respeito de segurança da conta.
Grande parte dos serviços online tem um sistema de segurança integrado que alerta quando detecta atividades “incomuns” em sua conta. Por exemplo, esses serviços podem enviar notificações sobre tentativas de redefinição para o número de telefone e endereço de e-mail vinculado à conta ou senha. Evidentemente, à medida que essas mensagens começaram a ganhar popularidade, os cibercriminosos tentaram imitar esse mecanismo para atacar usuários corporativos.
Um exemplo de falsa notificação
Se for um serviço online público, os cibercriminosos investirão para recriar uma mensagem perfeitamente para que pareça real. Entretanto, se eles vão atrás de um sistema interno, eles muitas vezes têm que usar sua imaginação, pois eles podem não estar cientes da aparência original do e-mail.
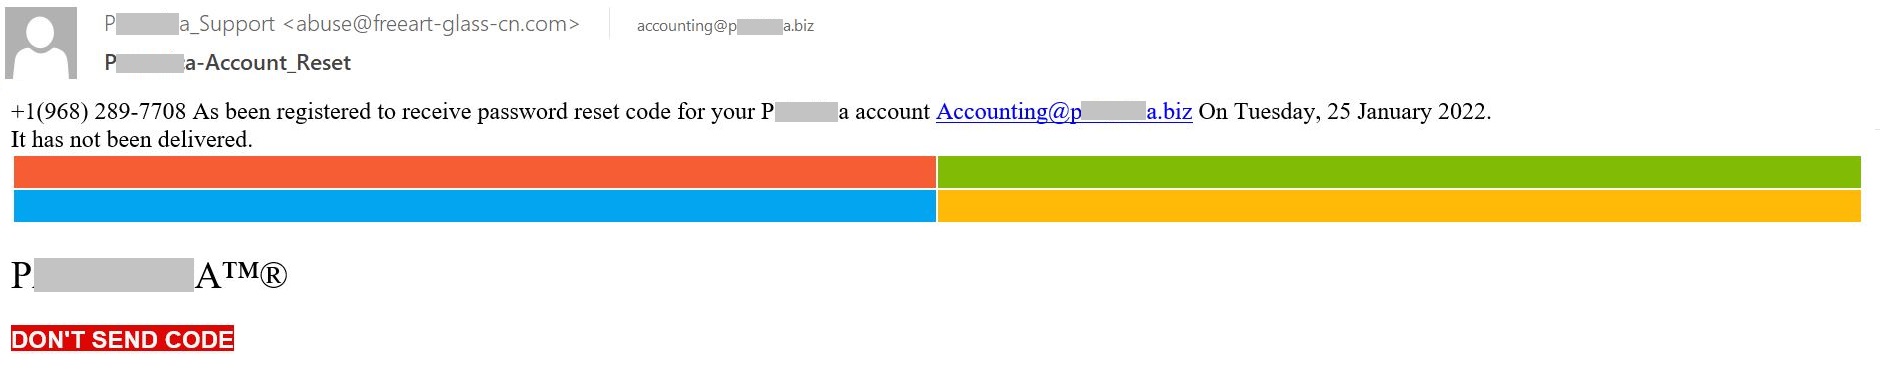
Tudo parece absurdo neste e-mail, da linguagem incorreta à falta de lógica da mensagem, que parece ser sobre vincular um novo número de telefone e enviar um código para redefinir a senha. Além disso, o endereço de e-mail da “equipe de suporte” também não dá credibilidade à mensagem: não faz sentido que o e-mail de assistência técnica seja localizado em um domínio estrangeiro.
Os criminosos esperam que a vítima, preocupada com a segurança de sua conta, clique no botão vermelho com a mensagem “Não envie o código”. Uma vez feito isso, você será redirecionado para um site que imita a página de login da conta e que, como você deve ter imaginado, tudo o que ele vai fazer é roubar sua senha.
Como os colaboradores devem agir
Para reduzir a chance de os cibercriminosos obterem credenciais de funcionários, peça-lhes que considerem as seguintes indicações:
Como proteger os funcionários do phishing
Em geral, é melhor manter os e-mails de phishing longe das caixas de entrada dos funcionários. De fato, phishing (além de outras correspondências indesejadas, como spam, mensagens com anexos maliciosos e e-mails relacionados a ataques do BEC) devem ser interceptados no gateway de e-mail. Saiba mais sobre phishing
Conheça a solução BMP (Brasiline MailScan Protection) – a solução fornece sólida proteção contra temas de phishing que são geralmente usados para reunir informações confidenciais sobre uma empresa ou sobre os seus usuários individuais.
 Deepfakes já enganam 90% dos brasileiros no trabalho

 Os ataques externos continuam crescendo, mas os riscos internos já exigem a mesma atenção